Domain rufg.de kaufen?
Wir ziehen mit dem Projekt
rufg.de um.
Sind Sie am Kauf der Domain
rufg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rufg.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
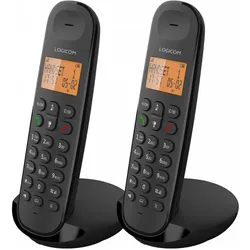
Logicom 2 Schnurloses Festnetz Telefon ILOA-250, Telefon, SchwarzDas LOG ILOA 250 ist ein Set von zwei schnurlosen VoIP-Telefonen, das mit einer praktischen Basisstation geliefert wird. Diese Telefone zeichnen sich durch einen grossen Display aus, der eine benutzerfreundliche Bedienung ermöglicht. Die Freisprecheinrichtung bietet zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Mit fünf einstellbaren Lautstärken und zehn verschiedenen Klingeltönen können Nutzer die akustischen Einstellungen individuell anpassen, um ein optimales Hörerlebnis zu gewährleisten. Die Telefone sind mit AAA-Batterien ausgestattet, was eine einfache Handhabung und Wartung ermöglicht. Das LOG ILOA 250 ist ideal für den Einsatz in verschiedenen Umgebungen, sei es im Büro oder zu Hause, und bietet eine zuverlässige Kommunikationslösung für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen.59,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kadare, Ismail: Der AnrufDer Anruf , Untersuchungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250129, Produktform: Leinen, Autoren: Kadare, Ismail, Übersetzung: Röhm, Joachim, Seitenzahl/Blattzahl: 192, Themenüberschrift: FICTION / Places / Europe, Keyword: Action; Anspruchsvolle Literatur; Boris Pasternak; Detektivgeschichte; Diktatur; Ein Buch von S. Fischer; Gulag; Herrschaft; Josef Stalin; KGB; Nobelpreis für Literatur; Ossip Mandelstam; Russland; Sowjetunion; Stalinismus; Telefon; Weltliteratur, Fachschema: Moskau / Roman, Erzählung~Zwischenkriegszeit / Roman, Erzählung~Literaturwissenschaft~Diktatur - Diktator~Totalitarismus, Fachkategorie: Biografien: Literatur~Memoiren, Berichte/Erinnerungen~Literaturwissenschaft: 1900 bis 2000~Moderne und zeitgenössische Belletristik~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Politische Führer und Führung~Politisches System: Totalitarismus und Diktatur, Interesse Alter: In Bezug auf das Erwachsenenalter, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 16, Gewicht: 259, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knipp, Kersten: Im GesprächIm Gespräch , Das Gespräch, häufig unterstützt durch Mimik und Gestik, ist die wohl wichtigste Form menschlicher Interaktion - sei es im privaten Umfeld, beim Flirt, im Beruf, in Politik und Wirtschaft. Der Rückzug ins 'Homeoffice' hat aus dem Blickfeld geraten lassen, wie entscheidend, ja inspirierend ein beiläufiger verbaler Austausch am Arbeitsplatz sein kann. 'Wir bleiben im Gespräch', diese Aussage signalisiert die Bereitschaft zur Verständigung. Verstummt das Wort, steht es auch um unsere Freiheit schlecht. Im Dialog kommen wir einander näher, grenzen uns ab, deuten unsere Welt, verorten uns, entfliehen der Einsamkeit. Kersten Knipp erkundet in diesem Essay die vielfältigen Möglichkeiten, in denen wir sprechend miteinander in Kontakt treten und weshalb das Wort zwar nicht unbedingt der Anfang von allem gewesen sein mag, unser Dasein aber weitgehend bestimmt. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240402, Produktform: Leinen, Titel der Reihe: zu Klampen Essays##, Autoren: Knipp, Kersten, Redaktion: Hamilton, Anne, Seitenzahl/Blattzahl: 190, Keyword: Begegnung; Buch Gespräch; Essay; Essay Gespräch; Gespräch; Gespräch Buch; Gesprächsessay; Gestik; Homeoffice; Interaktion; Kersten Knipp; Knipp Buch; Knipp, Kersten; Kommunikation; Kommunikation Buch; Kontakt; Menschen; Mimik; Sozialität; Sprache; Verständigung; Worte; kommunizieren; reden; sozial; soziale Interaktion; sprechen, Fachschema: Soziologie / Familie, Jugend, Alter~Gesundheit (allgemein)~Persönlichkeitsentwicklung, Fachkategorie: Literarische Essays~Gesellschaft und Kultur, allgemein~Psychologie~Gesundheit, Beziehungen und Persönlichkeitsentwicklung, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Soziologie: Familie und Beziehungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, & Dr. Rolf Johannes GbR, Länge: 190, Breite: 121, Höhe: 22, Gewicht: 257, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Warum ist Mobilfunk teurer als Festnetz?
Mobilfunk ist in der Regel teurer als Festnetz, weil die Infrastruktur für Mobilfunknetze aufwendiger und teurer ist. Mobilfunkanbieter müssen Mobilfunkmasten und andere Technologien bereitstellen, um eine flächendeckende Netzabdeckung zu gewährleisten. Zudem sind die Betriebskosten für Mobilfunknetze höher, da sie mehr Energie verbrauchen und eine größere Bandbreite benötigen. **
-
Was kostet ein Anruf nach England Festnetz?
Was kostet ein Anruf nach England Festnetz? Die Kosten für einen Anruf nach England Festnetz können je nach Telefonanbieter und Tarif variieren. Es ist ratsam, sich vorab bei Ihrem Anbieter über die genauen Kosten zu informieren. Möglicherweise gibt es auch spezielle Tarife oder Optionen für Anrufe ins Ausland, die günstiger sind. Vergleichen Sie am besten die verschiedenen Angebote, um den besten Preis für Ihren Anruf nach England Festnetz zu erhalten. **


Was kostet ein Anruf ins deutsche Festnetz?
Ein Anruf ins deutsche Festnetz kann je nach Anbieter und Tarif unterschiedlich viel kosten. Es hängt auch davon ab, ob der Anruf von einem Festnetzanschluss oder einem Mobiltelefon aus getätigt wird. In der Regel liegen die Kosten für Anrufe ins deutsche Festnetz zwischen 0,01€ und 0,09€ pro Minute. Es ist ratsam, die genauen Kosten bei seinem eigenen Telefonanbieter zu erfragen, um unerwartete Gebühren zu vermeiden. Manche Anbieter bieten auch Flatrates oder spezielle Tarife für Anrufe ins Festnetz an. **
Was kostet ein Skype Anruf ins Festnetz?
Was kostet ein Skype Anruf ins Festnetz? Die Kosten für einen Skype Anruf ins Festnetz hängen von verschiedenen Faktoren ab, wie zum Beispiel dem Land, in das du anrufst, und ob du ein Abonnement hast oder nicht. In der Regel sind die Kosten für Anrufe ins Festnetz mit Skype jedoch relativ günstig im Vergleich zu herkömmlichen Telefonanbietern. Es lohnt sich, die aktuellen Tarife auf der Skype-Website zu überprüfen, um genaue Informationen zu den Kosten zu erhalten. Es gibt auch die Möglichkeit, ein Skype-Guthaben aufzuladen, um Anrufe zu tätigen, wenn du kein Abonnement hast. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
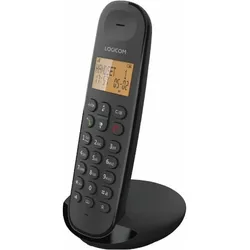
Logicom Schnurloses Festnetz Telefon ILOA-150, Telefon, SchwarzDas LOG ILOA 150 ist ein schnurloses Telefon, das mit einer praktischen Basisstation ausgestattet ist. Es bietet eine benutzerfreundliche Handhabung und ist ideal für den täglichen Gebrauch. Mit einem grossen Display ermöglicht es eine klare Anzeige von Anruferinformationen und Menüs. Die Handfrei-Funktion sorgt für zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Das Telefon unterstützt verschiedene Lautstärke- und Klingeltonoptionen, um den individuellen Bedürfnissen gerecht zu werden. Die lange Standby-Zeit und die Möglichkeit, mehrere Stunden zu telefonieren, machen es zu einer zuverlässigen Wahl für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen. - Handfrei-Funktion für komfortable Gespräche - Grosser, gut lesbarer Display - 5 einstellbare Lautstärken für individuelle Anpassung - 10 verschiedene Klingeltöne zur Auswahl - Anrufer-Identifikation für bessere Übersicht.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Logicom 2 Schnurloses Festnetz Telefon ILOA-250, Telefon, SchwarzDas LOG ILOA 250 ist ein Set von zwei schnurlosen VoIP-Telefonen, das mit einer praktischen Basisstation geliefert wird. Diese Telefone zeichnen sich durch einen grossen Display aus, der eine benutzerfreundliche Bedienung ermöglicht. Die Freisprecheinrichtung bietet zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Mit fünf einstellbaren Lautstärken und zehn verschiedenen Klingeltönen können Nutzer die akustischen Einstellungen individuell anpassen, um ein optimales Hörerlebnis zu gewährleisten. Die Telefone sind mit AAA-Batterien ausgestattet, was eine einfache Handhabung und Wartung ermöglicht. Das LOG ILOA 250 ist ideal für den Einsatz in verschiedenen Umgebungen, sei es im Büro oder zu Hause, und bietet eine zuverlässige Kommunikationslösung für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen.59,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kadare, Ismail: Der AnrufDer Anruf , Untersuchungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250129, Produktform: Leinen, Autoren: Kadare, Ismail, Übersetzung: Röhm, Joachim, Seitenzahl/Blattzahl: 192, Themenüberschrift: FICTION / Places / Europe, Keyword: Action; Anspruchsvolle Literatur; Boris Pasternak; Detektivgeschichte; Diktatur; Ein Buch von S. Fischer; Gulag; Herrschaft; Josef Stalin; KGB; Nobelpreis für Literatur; Ossip Mandelstam; Russland; Sowjetunion; Stalinismus; Telefon; Weltliteratur, Fachschema: Moskau / Roman, Erzählung~Zwischenkriegszeit / Roman, Erzählung~Literaturwissenschaft~Diktatur - Diktator~Totalitarismus, Fachkategorie: Biografien: Literatur~Memoiren, Berichte/Erinnerungen~Literaturwissenschaft: 1900 bis 2000~Moderne und zeitgenössische Belletristik~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Politische Führer und Führung~Politisches System: Totalitarismus und Diktatur, Interesse Alter: In Bezug auf das Erwachsenenalter, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 16, Gewicht: 259, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knipp, Kersten: Im GesprächIm Gespräch , Das Gespräch, häufig unterstützt durch Mimik und Gestik, ist die wohl wichtigste Form menschlicher Interaktion - sei es im privaten Umfeld, beim Flirt, im Beruf, in Politik und Wirtschaft. Der Rückzug ins 'Homeoffice' hat aus dem Blickfeld geraten lassen, wie entscheidend, ja inspirierend ein beiläufiger verbaler Austausch am Arbeitsplatz sein kann. 'Wir bleiben im Gespräch', diese Aussage signalisiert die Bereitschaft zur Verständigung. Verstummt das Wort, steht es auch um unsere Freiheit schlecht. Im Dialog kommen wir einander näher, grenzen uns ab, deuten unsere Welt, verorten uns, entfliehen der Einsamkeit. Kersten Knipp erkundet in diesem Essay die vielfältigen Möglichkeiten, in denen wir sprechend miteinander in Kontakt treten und weshalb das Wort zwar nicht unbedingt der Anfang von allem gewesen sein mag, unser Dasein aber weitgehend bestimmt. , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240402, Produktform: Leinen, Titel der Reihe: zu Klampen Essays##, Autoren: Knipp, Kersten, Redaktion: Hamilton, Anne, Seitenzahl/Blattzahl: 190, Keyword: Begegnung; Buch Gespräch; Essay; Essay Gespräch; Gespräch; Gespräch Buch; Gesprächsessay; Gestik; Homeoffice; Interaktion; Kersten Knipp; Knipp Buch; Knipp, Kersten; Kommunikation; Kommunikation Buch; Kontakt; Menschen; Mimik; Sozialität; Sprache; Verständigung; Worte; kommunizieren; reden; sozial; soziale Interaktion; sprechen, Fachschema: Soziologie / Familie, Jugend, Alter~Gesundheit (allgemein)~Persönlichkeitsentwicklung, Fachkategorie: Literarische Essays~Gesellschaft und Kultur, allgemein~Psychologie~Gesundheit, Beziehungen und Persönlichkeitsentwicklung, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Soziologie: Familie und Beziehungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, Verlag: Klampen, Dietrich zu, & Dr. Rolf Johannes GbR, Länge: 190, Breite: 121, Höhe: 22, Gewicht: 257, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist Mobilfunk teurer als Festnetz?
Mobilfunk ist in der Regel teurer als Festnetz, weil die Infrastruktur für Mobilfunknetze aufwendiger und teurer ist. Mobilfunkanbieter müssen Mobilfunkmasten und andere Technologien bereitstellen, um eine flächendeckende Netzabdeckung zu gewährleisten. Zudem sind die Betriebskosten für Mobilfunknetze höher, da sie mehr Energie verbrauchen und eine größere Bandbreite benötigen. **
-
Was kostet ein Anruf nach England Festnetz?
Was kostet ein Anruf nach England Festnetz? Die Kosten für einen Anruf nach England Festnetz können je nach Telefonanbieter und Tarif variieren. Es ist ratsam, sich vorab bei Ihrem Anbieter über die genauen Kosten zu informieren. Möglicherweise gibt es auch spezielle Tarife oder Optionen für Anrufe ins Ausland, die günstiger sind. Vergleichen Sie am besten die verschiedenen Angebote, um den besten Preis für Ihren Anruf nach England Festnetz zu erhalten. **
-
Was kostet ein Anruf ins deutsche Festnetz?
Ein Anruf ins deutsche Festnetz kann je nach Anbieter und Tarif unterschiedlich viel kosten. Es hängt auch davon ab, ob der Anruf von einem Festnetzanschluss oder einem Mobiltelefon aus getätigt wird. In der Regel liegen die Kosten für Anrufe ins deutsche Festnetz zwischen 0,01€ und 0,09€ pro Minute. Es ist ratsam, die genauen Kosten bei seinem eigenen Telefonanbieter zu erfragen, um unerwartete Gebühren zu vermeiden. Manche Anbieter bieten auch Flatrates oder spezielle Tarife für Anrufe ins Festnetz an. **
-
Was kostet ein Skype Anruf ins Festnetz?
Was kostet ein Skype Anruf ins Festnetz? Die Kosten für einen Skype Anruf ins Festnetz hängen von verschiedenen Faktoren ab, wie zum Beispiel dem Land, in das du anrufst, und ob du ein Abonnement hast oder nicht. In der Regel sind die Kosten für Anrufe ins Festnetz mit Skype jedoch relativ günstig im Vergleich zu herkömmlichen Telefonanbietern. Es lohnt sich, die aktuellen Tarife auf der Skype-Website zu überprüfen, um genaue Informationen zu den Kosten zu erhalten. Es gibt auch die Möglichkeit, ein Skype-Guthaben aufzuladen, um Anrufe zu tätigen, wenn du kein Abonnement hast. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.