Domain rufg.de kaufen?
Wir ziehen mit dem Projekt
rufg.de um.
Sind Sie am Kauf der Domain
rufg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rufg.de kaufen?
Was sind gängige Präventionsmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, regelmäßige Backups erstellen und diese offline speichern, Schulungen für Mitarbeiter zur Sensibilisierung für Phishing-E-Mails und verdächtige Links durchführen. Einsatz von Antiviren- und Anti-Malware-Programmen sowie Firewalls zur Erkennung und Blockierung von Ransomware-Angriffen. **
Was sind mögliche Präventivmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, um bekannte Schwachstellen zu schließen. Schulungen für Mitarbeiter zur Sensibilisierung im Umgang mit verdächtigen E-Mails und Links. Regelmäßige Backups wichtiger Daten erstellen und sicher aufbewahren. **

Ähnliche Suchbegriffe für Ransomware-Angriffe
Top-Angebote
Produkte zum Begriff Ransomware-Angriffe:
-
Angriffe auf die unternehmerische Autokratie, Fachbücher von Martin Oppelt, Falko BlumenthalMitbestimmung in der Wirtschaft ist als Ergänzung der politischen Demokratie und als Angriff auf die unternehmerische Autokratie zu definieren. Sie ist vom Ansatz her radikaldemokratisch und antikapitalistisch. Ausgehend von Otto Brenners Anspruch an gewerkschaftliche Arbeit prüfen und suchen die Beiträgerinnen nach den Erfahrungen und Instrumenten für die Demokratisierung in Betrieben, Unternehmen, Kommunen und der Gesellschaft. Dabei stehen konkrete Handlungsorientierung und politische Theorie in Spotlights und Momentaufnahmen zueinander und geben einen Eindruck des gewerkschaftlichen Denkens 2025.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
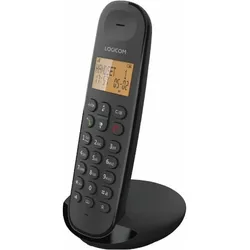
Logicom Schnurloses Festnetz Telefon ILOA-150, Telefon, SchwarzDas LOG ILOA 150 ist ein schnurloses Telefon, das mit einer praktischen Basisstation ausgestattet ist. Es bietet eine benutzerfreundliche Handhabung und ist ideal für den täglichen Gebrauch. Mit einem grossen Display ermöglicht es eine klare Anzeige von Anruferinformationen und Menüs. Die Handfrei-Funktion sorgt für zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Das Telefon unterstützt verschiedene Lautstärke- und Klingeltonoptionen, um den individuellen Bedürfnissen gerecht zu werden. Die lange Standby-Zeit und die Möglichkeit, mehrere Stunden zu telefonieren, machen es zu einer zuverlässigen Wahl für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen. - Handfrei-Funktion für komfortable Gespräche - Grosser, gut lesbarer Display - 5 einstellbare Lautstärken für individuelle Anpassung - 10 verschiedene Klingeltöne zur Auswahl - Anrufer-Identifikation für bessere Übersicht.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
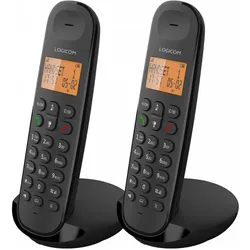
Logicom 2 Schnurloses Festnetz Telefon ILOA-250, Telefon, SchwarzDas LOG ILOA 250 ist ein Set von zwei schnurlosen VoIP-Telefonen, das mit einer praktischen Basisstation geliefert wird. Diese Telefone zeichnen sich durch einen grossen Display aus, der eine benutzerfreundliche Bedienung ermöglicht. Die Freisprecheinrichtung bietet zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Mit fünf einstellbaren Lautstärken und zehn verschiedenen Klingeltönen können Nutzer die akustischen Einstellungen individuell anpassen, um ein optimales Hörerlebnis zu gewährleisten. Die Telefone sind mit AAA-Batterien ausgestattet, was eine einfache Handhabung und Wartung ermöglicht. Das LOG ILOA 250 ist ideal für den Einsatz in verschiedenen Umgebungen, sei es im Büro oder zu Hause, und bietet eine zuverlässige Kommunikationslösung für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen.59,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen können Unternehmen ergreifen, um sich vor Lösegeldforderungen durch Ransomware-Angriffe zu schützen?
Unternehmen können regelmäßige Backups ihrer Daten erstellen und sicher aufbewahren, um im Falle eines Angriffs wiederherstellen zu können. Sie sollten ihre Mitarbeiter regelmäßig schulen, um sie für Phishing-Angriffe zu sensibilisieren und sicherheitsbewusstes Verhalten zu fördern. Zudem sollten sie eine umfassende Sicherheitsstrategie implementieren, die Firewalls, Antivirensoftware, Verschlüsselung und regelmäßige Sicherheitsupdates umfasst. **
-
Welche präventiven Maßnahmen können Unternehmen ergreifen, um sich vor Lösegeldforderungen durch Ransomware-Angriffe zu schützen?
Unternehmen können präventive Maßnahmen ergreifen, um sich vor Lösegeldforderungen durch Ransomware-Angriffe zu schützen, indem sie regelmäßige Sicherheits-Updates für ihre Systeme und Software durchführen, um Schwachstellen zu schließen. Zudem sollten sie Mitarbeiter regelmäßig in Sicherheitsbewusstsein schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Die Implementierung einer robusten Firewall und die Verwendung von Antiviren- und Anti-Malware-Software können ebenfalls dazu beitragen, Ransomware-Angriffe zu verhindern. Darüber hinaus ist es wichtig, regelmäßige Backups von wichtigen Daten durchzuführen und sicherzustellen, dass diese von potenziellen Angriffen isoliert sind. **
-
Wie können Unternehmen und Organisationen ihre Mitarbeiter vor Erpressung durch Cyberkriminelle schützen, insbesondere im Hinblick auf Ransomware-Angriffe und Datenlecks?
Unternehmen und Organisationen können ihre Mitarbeiter vor Erpressung durch Cyberkriminelle schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen zum Thema Cybersecurity durchführen. Es ist wichtig, dass die Mitarbeiter lernen, verdächtige E-Mails und Links zu erkennen und keine sensiblen Informationen preiszugeben. Zudem sollten Unternehmen regelmäßige Backups ihrer Daten durchführen und sicherstellen, dass ihre IT-Systeme und Software auf dem neuesten Stand sind, um Schwachstellen zu minimieren. Die Implementierung von Sicherheitslösungen wie Firewalls, Antivirenprogrammen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Angriffsfläche für Cyberkriminelle zu verringern und die Sicherheit der Unternehmensdaten zu gewährleisten. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **

Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Top-Angebote
Produkte zum Begriff Ransomware-Angriffe:
-
Rechte Angriffe - toxische Effekte, Fachbücher von Elke Gaugele, Sarah HeldDas Fachbuch "Rechte Angriffe - toxische Effekte" bietet eine tiefgehende Analyse der aktuellen Entwicklungen in der Symbolik, Bildsprache und Rhetorik extrem rechter Gesinnungsgruppen. Es thematisiert die besorgniserregende Vermischung dieser Elemente mit Mainstream- und linken Kommunikationsstrategien, was zu toxischen Effekten in der Gesellschaft führt. Die Autorinnen und Autoren, darunter Sarah Held und Elke Gaugele, untersuchen, wie Moden und Styles zur Popularisierung extrem rechter Identitäten beitragen und wie rechte Gruppierungen den Diskurs über sexuelle Gewalt gegen Frauen für ihre Zwecke instrumentalisieren. Zudem wird aufgezeigt, wie Popkultur rassistische und antifeministische Strategien normalisiert. Die Beiträge beleuchten die gesellschaftlichen Auswirkungen dieser Entwicklungen vor dem Hintergrund eines erstarkten Autoritarismus und bieten wertvolle Einblicke in die Herausforderungen, die sich aus diesen Prozessen ergeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf die unternehmerische Autokratie, Fachbücher von Martin Oppelt, Falko BlumenthalMitbestimmung in der Wirtschaft ist als Ergänzung der politischen Demokratie und als Angriff auf die unternehmerische Autokratie zu definieren. Sie ist vom Ansatz her radikaldemokratisch und antikapitalistisch. Ausgehend von Otto Brenners Anspruch an gewerkschaftliche Arbeit prüfen und suchen die Beiträgerinnen nach den Erfahrungen und Instrumenten für die Demokratisierung in Betrieben, Unternehmen, Kommunen und der Gesellschaft. Dabei stehen konkrete Handlungsorientierung und politische Theorie in Spotlights und Momentaufnahmen zueinander und geben einen Eindruck des gewerkschaftlichen Denkens 2025.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Logicom Schnurloses Festnetz Telefon ILOA-150, Telefon, SchwarzDas LOG ILOA 150 ist ein schnurloses Telefon, das mit einer praktischen Basisstation ausgestattet ist. Es bietet eine benutzerfreundliche Handhabung und ist ideal für den täglichen Gebrauch. Mit einem grossen Display ermöglicht es eine klare Anzeige von Anruferinformationen und Menüs. Die Handfrei-Funktion sorgt für zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Das Telefon unterstützt verschiedene Lautstärke- und Klingeltonoptionen, um den individuellen Bedürfnissen gerecht zu werden. Die lange Standby-Zeit und die Möglichkeit, mehrere Stunden zu telefonieren, machen es zu einer zuverlässigen Wahl für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen. - Handfrei-Funktion für komfortable Gespräche - Grosser, gut lesbarer Display - 5 einstellbare Lautstärken für individuelle Anpassung - 10 verschiedene Klingeltöne zur Auswahl - Anrufer-Identifikation für bessere Übersicht.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind gängige Präventionsmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, regelmäßige Backups erstellen und diese offline speichern, Schulungen für Mitarbeiter zur Sensibilisierung für Phishing-E-Mails und verdächtige Links durchführen. Einsatz von Antiviren- und Anti-Malware-Programmen sowie Firewalls zur Erkennung und Blockierung von Ransomware-Angriffen. **
-
Was sind mögliche Präventivmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, um bekannte Schwachstellen zu schließen. Schulungen für Mitarbeiter zur Sensibilisierung im Umgang mit verdächtigen E-Mails und Links. Regelmäßige Backups wichtiger Daten erstellen und sicher aufbewahren. **
-
Welche Maßnahmen können Unternehmen ergreifen, um sich vor Lösegeldforderungen durch Ransomware-Angriffe zu schützen?
Unternehmen können regelmäßige Backups ihrer Daten erstellen und sicher aufbewahren, um im Falle eines Angriffs wiederherstellen zu können. Sie sollten ihre Mitarbeiter regelmäßig schulen, um sie für Phishing-Angriffe zu sensibilisieren und sicherheitsbewusstes Verhalten zu fördern. Zudem sollten sie eine umfassende Sicherheitsstrategie implementieren, die Firewalls, Antivirensoftware, Verschlüsselung und regelmäßige Sicherheitsupdates umfasst. **
-
Welche präventiven Maßnahmen können Unternehmen ergreifen, um sich vor Lösegeldforderungen durch Ransomware-Angriffe zu schützen?
Unternehmen können präventive Maßnahmen ergreifen, um sich vor Lösegeldforderungen durch Ransomware-Angriffe zu schützen, indem sie regelmäßige Sicherheits-Updates für ihre Systeme und Software durchführen, um Schwachstellen zu schließen. Zudem sollten sie Mitarbeiter regelmäßig in Sicherheitsbewusstsein schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Die Implementierung einer robusten Firewall und die Verwendung von Antiviren- und Anti-Malware-Software können ebenfalls dazu beitragen, Ransomware-Angriffe zu verhindern. Darüber hinaus ist es wichtig, regelmäßige Backups von wichtigen Daten durchzuführen und sicherzustellen, dass diese von potenziellen Angriffen isoliert sind. **
Ähnliche Suchbegriffe für Ransomware-Angriffe
-
Logicom 2 Schnurloses Festnetz Telefon ILOA-250, Telefon, SchwarzDas LOG ILOA 250 ist ein Set von zwei schnurlosen VoIP-Telefonen, das mit einer praktischen Basisstation geliefert wird. Diese Telefone zeichnen sich durch einen grossen Display aus, der eine benutzerfreundliche Bedienung ermöglicht. Die Freisprecheinrichtung bietet zusätzlichen Komfort, sodass Gespräche auch ohne das Halten des Geräts geführt werden können. Mit fünf einstellbaren Lautstärken und zehn verschiedenen Klingeltönen können Nutzer die akustischen Einstellungen individuell anpassen, um ein optimales Hörerlebnis zu gewährleisten. Die Telefone sind mit AAA-Batterien ausgestattet, was eine einfache Handhabung und Wartung ermöglicht. Das LOG ILOA 250 ist ideal für den Einsatz in verschiedenen Umgebungen, sei es im Büro oder zu Hause, und bietet eine zuverlässige Kommunikationslösung für alle, die Wert auf Flexibilität und Benutzerfreundlichkeit legen.59,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kadare, Ismail: Der AnrufDer Anruf , Untersuchungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250129, Produktform: Leinen, Autoren: Kadare, Ismail, Übersetzung: Röhm, Joachim, Seitenzahl/Blattzahl: 192, Themenüberschrift: FICTION / Places / Europe, Keyword: Action; Anspruchsvolle Literatur; Boris Pasternak; Detektivgeschichte; Diktatur; Ein Buch von S. Fischer; Gulag; Herrschaft; Josef Stalin; KGB; Nobelpreis für Literatur; Ossip Mandelstam; Russland; Sowjetunion; Stalinismus; Telefon; Weltliteratur, Fachschema: Moskau / Roman, Erzählung~Zwischenkriegszeit / Roman, Erzählung~Literaturwissenschaft~Diktatur - Diktator~Totalitarismus, Fachkategorie: Biografien: Literatur~Memoiren, Berichte/Erinnerungen~Literaturwissenschaft: 1900 bis 2000~Moderne und zeitgenössische Belletristik~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Politische Führer und Führung~Politisches System: Totalitarismus und Diktatur, Interesse Alter: In Bezug auf das Erwachsenenalter, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 16, Gewicht: 259, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Organisationen ihre Mitarbeiter vor Erpressung durch Cyberkriminelle schützen, insbesondere im Hinblick auf Ransomware-Angriffe und Datenlecks?
Unternehmen und Organisationen können ihre Mitarbeiter vor Erpressung durch Cyberkriminelle schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen zum Thema Cybersecurity durchführen. Es ist wichtig, dass die Mitarbeiter lernen, verdächtige E-Mails und Links zu erkennen und keine sensiblen Informationen preiszugeben. Zudem sollten Unternehmen regelmäßige Backups ihrer Daten durchführen und sicherstellen, dass ihre IT-Systeme und Software auf dem neuesten Stand sind, um Schwachstellen zu minimieren. Die Implementierung von Sicherheitslösungen wie Firewalls, Antivirenprogrammen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Angriffsfläche für Cyberkriminelle zu verringern und die Sicherheit der Unternehmensdaten zu gewährleisten. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.